Aktuelles
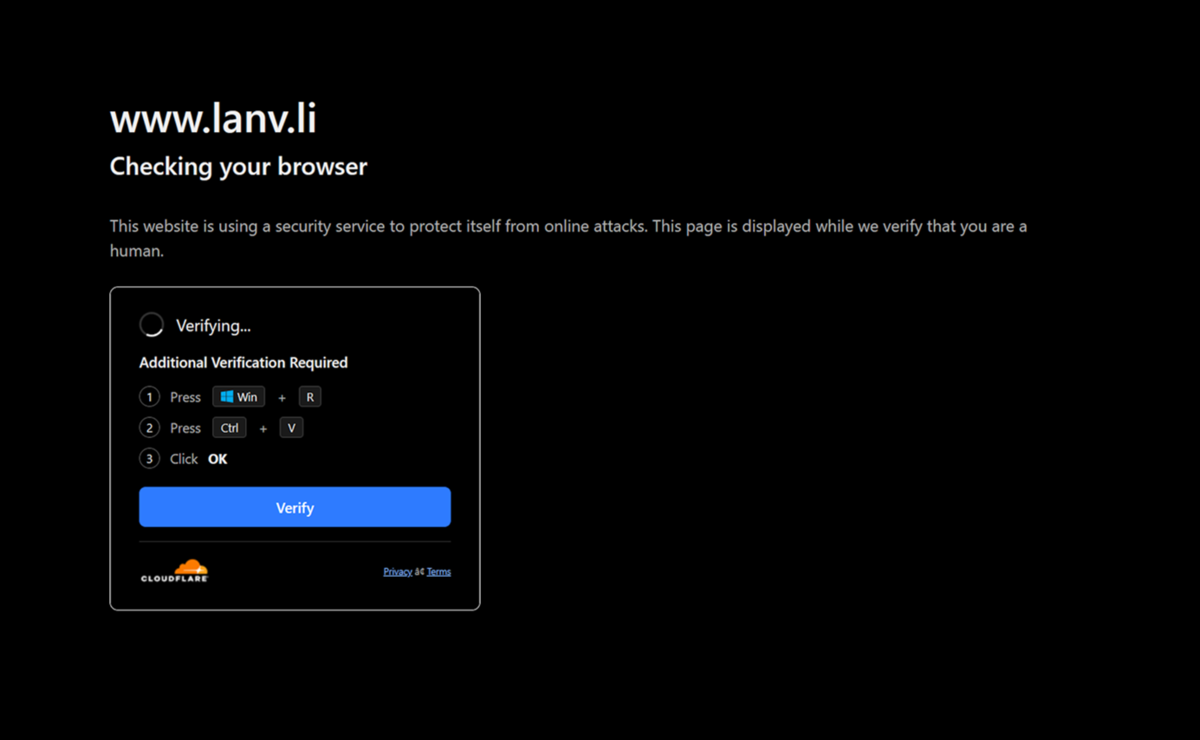
Sicherheitshinweis und Handlungsempfehlungen bezüglich allfälliger Besuche unserer Website am 14. September 2026
Handlungsempfehlungen
Kein Handlungsbedarf:
Wenn Sie unsere Website am 14. September 2026 nur besucht oder das Fenster geschlossen haben, besteht kein Handlungsbedarf.
Handlungsbedarf:
Falls Sie eine Aktion ausgeführt haben (d.h. Windows + R wurde gedrückt und danach wurde mit Strg+V etwas eingefügt und bestätigt, oder der Aufforderung, einen Befehl im Terminal auszuführen wurde Folge geleistet) raten wir sicherheitshalber zu folgendem Vorgehen:
- Ändern Sie Ihre wichtigsten Passwörter, insbesondere für E-Mail und Online-Banking. Nutzen Sie dafür ein anderes Gerät, nicht den betroffenen Computer.
- Lassen Sie den Computer von einer IT-Fachperson überprüfen.
- Verwenden Sie den Computer bis dahin nicht für vertrauliche Tätigkeiten.
Bei Fragen stehen wir gerne zur Verfügung.
Update vom 18. September 2026: Brevo hat inzwischen bestätigt, dass am 14. September 2026 über die eigene Infrastruktur zeitweise manipuliertes JavaScript ausgeliefert wurde. Davon betroffen war auch die auf lanv.li eingebundene Komponente für das Newsletter-Formular. Die LANV-Website und die zugrunde liegende Infrastruktur waren nicht kompromittiert.